سال هاست که یک الگوی تکراری را در بازار ایران میبینم: کاربری چند ماه با دقت خرید ارز دیجیتال میکند، سود میگیرد، و بعد در یک بعدازظهر معمولی همه چیز را از دست میدهد. نه بهخاطر ریزش بازار، به خاطر یک فایل آلوده، یک افزونه جعلی مرورگر، یا یک صفحه شبیه سازی شده که عبارت بازیابی را از او گرفته است. تلخ ترین بخش ماجرا این است که این نوع ضرر، برخلاف ضرر معاملاتی، هیچ راه بازگشتی ندارد. کیف پول سخت افزاری دقیقاً برای بستن همین شکاف ساخته شده است: دستگاهی کوچک که کلید خصوصی شما را از هر کامپیوتر و گوشی آلوده ای جدا نگه میدارد. اما بین «داشتن» یک کیف پول سخت افزاری و «درست استفاده کردن» از آن فاصلهای هست که بیشتر ضررهای واقعی در همان فاصله اتفاق میافتد.
کیف پول سخت افزاری چیست و چگونه کار میکند؟
اول یک سوء تفاهم رایج را کنار بگذاریم: هیچ کیف پولی (نه نرم افزاری، نه سخت افزاری) رمزارز شما را «در خود» ذخیره نمیکند. دارایی شما روی بلاک چین است و همانجا میماند. چیزی که کیف پول نگه میدارد، کلید خصوصی است؛ همان رشتهای که به شبکه ثابت میکند شما مالک آن آدرس هستید. پس وقتی میگوییم یک کیف پول سخت افزاری «امن» است، دقیقاً یعنی نگه داشتن آن کلید را سختتر کرده است، نه اینکه سکهها را در جعبهای فولادی گذاشته باشد.
تراشه امن (Secure Element) و امضای آفلاین تراکنش
قلب ماجرا یک تراشه تخصصی است به نام Secure Element، از خانواده همان تراشه هایی که در کارتهای بانکی و پاسپورت های الکترونیکی استفاده میشوند. این تراشه طوری طراحی شده که کلید خصوصی، پس از تولید، هرگز از آن خارج نشود؛ نه با کابل، نه با نرمافزار، نه حتی با دستور خود شما. سطح مقاومت این تراشهها با گواهیهای Common Criteria سنجیده میشود و در دستگاههای امروزی معمولاً EAL6+ است.
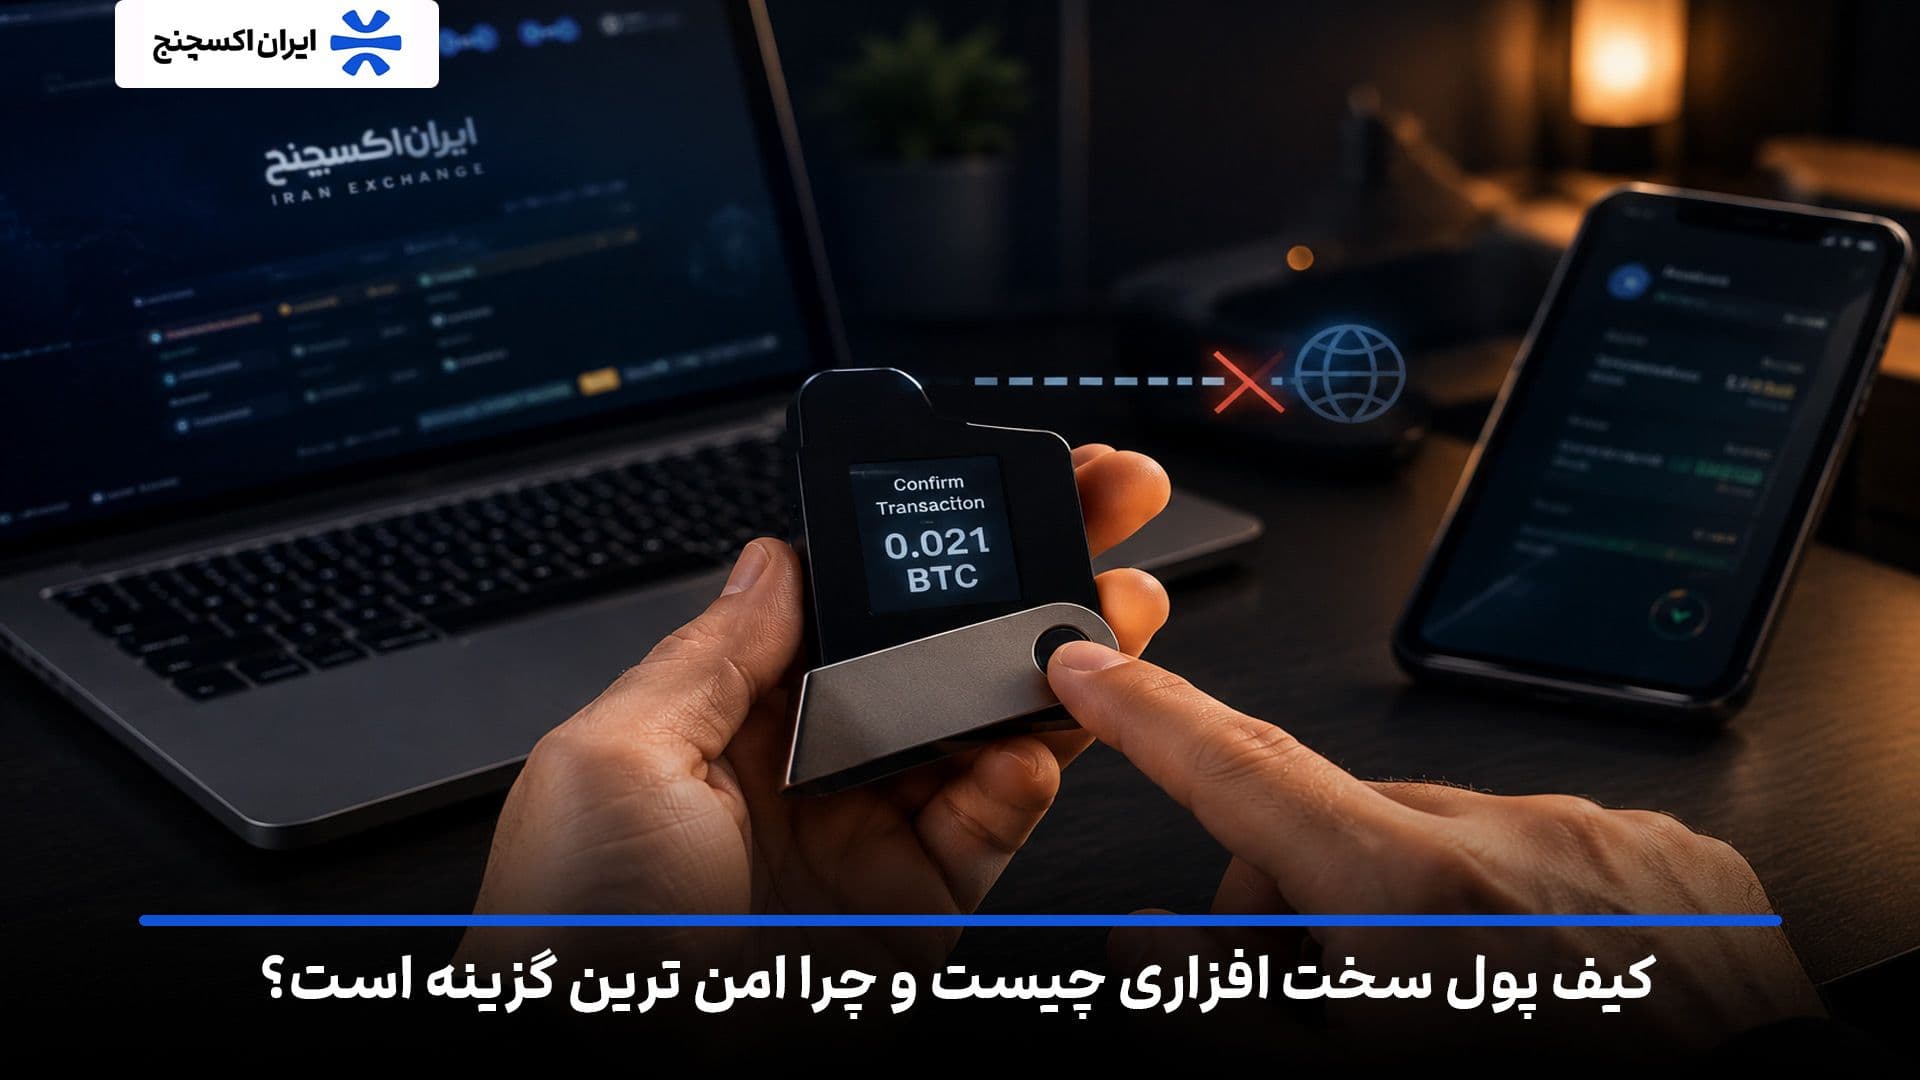
فرآیند واقعی، چیزی است که به آن «امضای آفلاین» میگویند و در چهار حرکت اتفاق میافتد. نرمافزار روی کامپیوتر، تراکنش خام را میسازد و آن را به دستگاه میفرستد. دستگاه، جزئیات را روی نمایشگر خودش نشان میدهد: مقصد، مبلغ، کارمزد. شما با فشردن دکمه یا لمس صفحه تأیید میکنید. تراشه، تراکنش را داخل خودش امضا میکند و فقط «امضا» را برمیگرداند، نه کلید.
اهمیت گام دوم را دست کم نگیرید. آن نمایشگر کوچک، مهم ترین قطعه دستگاه است، نه تراشه. چون تنها جایی است که یک کامپیوتر آلوده نمیتواند در آن دروغ بگوید. مانیتور شما میتواند آدرس A را نشان دهد در حالی که تراکنش واقعی به آدرس B میرود؛ صفحه دستگاه، آدرسی را نشان میدهد که واقعاً قرار است امضا شود.
تفاوت کیف پول سرد و گرم، حضانتی و غیرحضانتی
دو محور جداگانه اینجا مدام با هم اشتباه گرفته میشوند و همین اشتباه، منشأ بیشتر تصمیمهای غلط است. محور اول «سرد یا گرم» است: کلید به اینترنت وصل هست یا نه. محور دوم «حضانتی یا غیرحضانتی» است: کلید دست خودتان است یا دست یک شرکت. موجودی شما در یک صرافی ارز دیجیتال، حضانتی و گرم است. اپلیکیشن موبایل شخصیتان، غیرحضانتی و گرم است. کیف پول سخت افزاری، غیرحضانتی و سرد است.
هرکدام جای خودش را دارد. من خودم بعد از سالها به یک تقسیم ساده رسیدهام: سرمایهی معاملاتی روی صرافی، چون سرعت اجرا اهمیت دارد؛ مبلغ خرد روزمره روی موبایل؛ و ذخیرهی بلندمدت روی دستگاه سرد. اشتباه رایج، هُل دادن همهی سه دسته به یک سبد است.
| ویژگی | صرافی (حضانتی، گرم) | کیف پول نرمافزاری (غیرحضانتی، گرم) | کیف پول نرمافزاری (غیرحضانتی، گرم) |
| کنترل کلید خصوصی | با پلتفرم | با کاربر | با کاربر |
| قرارگیری کلید در معرض اینترنت | دائمی | دائمی | هرگز |
| ریسک اصلی | ورشکستگی، هک، محدودیت برداشت | بدافزار، فیشینگ، سرقت گوشی | گم شدن پشتیبان، خرید دستگاه دستکاری شده |
| مسئول بازیابی در صورت خطا | پشتیبانی پلتفرم | خود کاربر | خود کاربر |
| سرعت دسترسی برای معامله | آنی | چند ثانیه | نیازمند اتصال دستگاه |
| مناسب برای | معامله فعال | خرج روزمره | نگهداری بلندمدت |
چرا کیف پول سخت افزاری امنترین گزینه محسوب میشود؟
هشدار پیش از هر کار دیگر: عبارت بازیابی خود را هرگز به صورت دیجیتال ذخیره نکنید. نه عکس در گالری، نه یادداشت در گوشی، نه فایل در فضای ابری، نه ارسال برای خودتان در پیامرسان. لحظهای که آن دوازده یا بیست و چهار کلمه روی یک دستگاه متصل به اینترنت نوشته شود، تمام امنیت سخت افزاری ای که برایش هزینه کرده اید بی اثر میشود. کاغذ یا فلز، و فقط آفلاین.
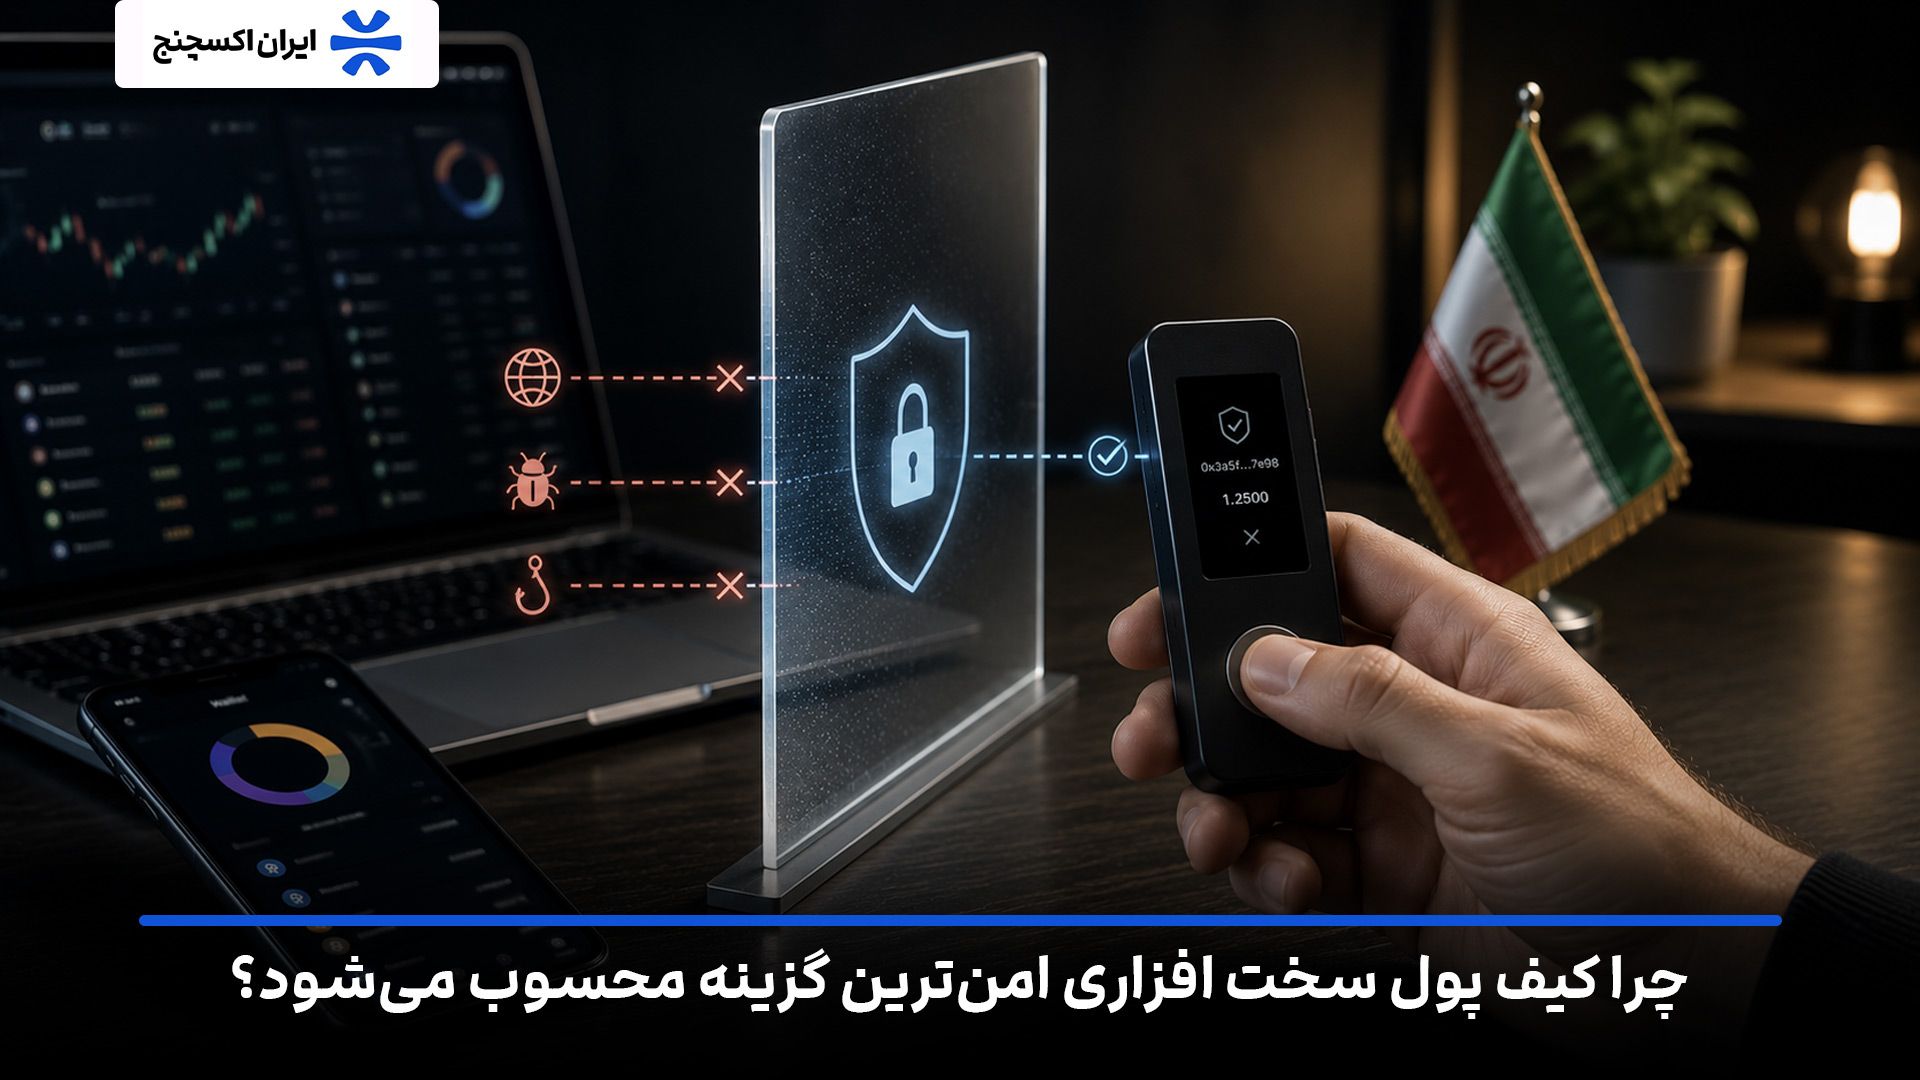
برتری کیف پول سخت افزاری از جنس «رمزنگاری قویتر» نیست. الگوریتم امضای بیت کوین روی موبایل شما هم دقیقاً همان الگوریتمی است که روی دستگاه سرد اجرا میشود. تفاوت در «سطح حمله» است: در معماری سرد، کلید هرگز وارد محیطی نمیشود که مهاجم به آن دسترسی دارد.
مقاومت در برابر بدافزار و کی لاگر
یک کیلاگر روی ویندوز، هر کلیدی را که فشار میدهید ثبت میکند. یک بدافزار سرقت اطلاعات، حافظه مرورگر و فایل های محلی را میکاود تا فایل کیف پول یا عبارت بازیابی ذخیرهشده را پیدا کند. هر دو در برابر این معماری بی اثر میمانند، به یک دلیل ساده: کلیدی روی آن کامپیوتر وجود ندارد که ثبت یا سرقت شود، و پین دستگاه هم روی خود دستگاه وارد میشود نه روی کیبورد.
خانواده بدافزاری که در ایران بیشترین قربانی را گرفته، بدافزار جایگزینی حافظه موقت (Clipboard Hijacker) است. کاری که میکند بیسروصداست: شما آدرس مقصد را کپی میکنید، بدافزار در همان لحظه آدرس مهاجم را جایگزین میکند، و شما آدرسی را Paste میکنید که دیگر مال شما نیست. اینجا دقیقاً همان نمایشگر کوچک کیف پول سخت افزاری است که شما را نجات میدهد، به شرط آنکه واقعاً آن را بخوانید.
محافظت در برابر حملات فیشینگ
فیشینگ در سالهای اخیر از «صفحهی ورود جعلی» فراتر رفته است. شکل خطرناکتر امروزی، سایتی است که ظاهر یک پلتفرم معتبر را دارد و از شما میخواهد کیف پولتان را وصل کنید و یک تراکنش را «تأیید» کنید. آن تراکنش، انتقال ساده نیست؛ مجوز برداشت نامحدود توکن است.
اینجا دستگاه سرد یک لایهی دفاعی میدهد، اما نه ایمنی مطلق. مدلهای جدیدتر با قابلیتی به نام Clear Signing جزئیات قرارداد را به زبان خوانا روی صفحه نشان میدهند تا بفهمید دقیقاً چه چیزی را امضا میکنید. اگر دستگاه شما فقط یک رشته هگزادسیمال نامفهوم نشان میدهد و شما بیدرنگ تأیید میکنید، عملاً دارید همان کار پرخطر «امضای کور» را انجام میدهید. سختافزار جلوی سرقت کلید را میگیرد؛ جلوی امضای داوطلبانه یک قرارداد مخرب را نمیگیرد.
معروف ترین مدل های کیف پول سخت افزاری
بازار کیف پول سخت افزاری در دو سال گذشته بیش از یک دهه قبلش تکان خورده است. بخش زیادی از محتوای فارسی موجود هنوز مدلهایی را معرفی میکند که از خط تولید خارج شدهاند. آنچه در ادامه میآید، وضعیت واقعی خانوادههای اصلی تا مرداد ۱۴۰۵ است.
خانواده Ledger
لجر پرفروشترین برند دنیاست و امروز پنج مدل فعال دارد. Nano S Plus گزینهی پایه است و برای کسی که فقط میخواهد داراییاش را سرد نگه دارد کافی است. Nano X بلوتوث و باتری دارد. Nano Gen5 که اواخر ۲۰۲۵ معرفی شد، نمایشگر لمسی جوهر الکترونیکی را به رده میانی آورد. Flex و Stax مدلهای گرانتر با صفحهی بزرگترند.
یک نکتهی فنی که در مقایسههای فارسی تقریباً هرگز گفته نمیشود: تراشهی امن Nano X گواهی EAL5+ دارد، یک پله پایینتر از EAL6+ که در بقیهی مدلهای فعلی بهکار رفته است. اگر امروز دستگاه نو میخرید، این تفاوت ارزش توجه دارد.
نکتهی دوم به شفافیت برمیگردد. فریمور لجر متنباز نیست و شرکت در ۲۰۲۳ با معرفی سرویس اختیاری بازیابی ابری، موج انتقاد گستردهای را به جان خرید. سرویس اجباری نیست و اگر فعالش نکنید تغییری در کار دستگاه ایجاد نمیشود، اما اگر «قابلراستیآزمایی بودن» برای شما اولویت است، این را در ترازو بگذارید.
خانواده Trezor
ترزور قدیمیترین سازندهی این حوزه است و خط محصولش کاملاً نوسازی شده. مدلهای Model One و Model T بازنشسته شدهاند و سه مدل فعال امروز Safe 3، Safe 5 و Safe 7 هستند. Safe 7 که اکتبر ۲۰۲۵ عرضه شد، اولین کیف پول سختافزاری بازار با معماری دو تراشهای و رمزنگاری پساکوانتومی است و بلوتوث و شارژ بیسیم هم دارد.
مزیت اصلی ترزور، متنباز بودن کامل فریمور است: هر پژوهشگر مستقلی میتواند کدی را که روی دستگاه اجرا میشود بخواند. همین شفافیت هزینه هم دارد. در ژانویه ۲۰۲۶ تیم تحقیقاتی رقیب موفق شد در شرایط آزمایشگاهی تراشهی جدید ترزور را بشکند و ترزور خودش نتیجه را در ژوئن همان سال منتشر کرد. هیچ کاربری دارایی از دست نداد چون لایههای دیگر مقاومت کردند — اما این ماجرا بهترین یادآوری است که «امنیت مطلق» در این صنعت وجود ندارد.
مهمترین خبر برای کاربر ایرانی جای دیگری است: تا مدتها ترزور اصلاً شبکهی ترون را پشتیبانی نمیکرد و کاربری که تتر TRC-20 را به آن میفرستاد داراییاش را در وضعیت دشواری میگذاشت. از ژوئن ۲۰۲۶ پشتیبانی رسمی از TRX و توکنهای TRC-20 برای همهی کاربران فعال شده است؛ روی Safe 3، Safe 5 و Safe 7 کار میکند و روی Model One در دسترس نیست. اگر با راهنمای قدیمی جلو بروید، احتمال دارد هنوز خلاف این به شما گفته شود.
SafePal و گزینه های اقتصادی
سیفپل ردهی اقتصادی این بازار است. مدل S1 حدود ۵۰ دلار، X1 حدود ۷۰ دلار و S1 Pro حدود ۹۰ دلار قیمت دارند. ویژگی متمایزشان معماری «ایرگپ» است: دستگاه اصلاً پورت داده ندارد و ارتباطش با گوشی فقط از طریق اسکن کد QR انجام میشود. یعنی هیچ مسیر فیزیکی برای انتقال داده بین دستگاه و کامپیوتر آلوده وجود ندارد.
در عوض، فریمور S1 و S1 Pro متنباز نیست و جریان کاری اسکن دوطرفهی QR برای استفادهی روزمره کندتر از اتصال USB است. برای کسی که بودجهاش محدود است و ماهی یکی دو بار تراکنش میفرستد، معاملهی منصفانهای است.
Tangem و کیف پولهای کارتی
تنگم مدل متفاوتی دارد: یک کارت به اندازهی کارت بانکی، بدون باتری، بدون کابل و بدون نمایشگر، که با NFC روی گوشی ضربه میخورد و تراکنش را امضا میکند. تراشهاش EAL6+ است و بستهی دو کارتی حدود ۵۵ دلار قیمت دارد.
جذابترین ویژگیاش برای تازهکارها، حذف عبارت بازیابی است. بهجای نوشتن بیستوچهار کلمه، شما دو یا سه کارت دارید که پشتیبان یکدیگرند. این طراحی بزرگترین علت از دست رفتن دارایی (یعنی خطای انسانی در نگهداری عبارت بازیابی) را حذف میکند، اما یک وابستگی جدید میسازد: نبود نمایشگر یعنی جزئیات تراکنش را روی همان گوشیای میبینید که ممکن است آلوده باشد. برای نگهداری بلندمدت مبالغ بزرگ، این یک ملاحظهی جدی است.
جدول مقایسه مدل ها بر اساس تعداد رمزارز، اتصال و بازه قیمت
ارقام زیر قیمت رسمی فروشگاه سازنده در مرداد ۱۴۰۵ است. قیمت کیف پول سخت افزاری در بازار داخلی بهدلیل هزینه حمل و نوسان ارز بهمراتب بالاتر است، بنابراین رقم دلاری را بهعنوان مبنای مقایسه ببینید نه قیمت خرید نهایی.
| مدل | بازه قیمت (دلار) | نوع اتصال | نمایشگر | گواهی تراشه | فریمور متنباز | نکته شاخص |
| Ledger Nano X | ~۱۴۹ | USB-C + بلوتوث | کوچک تکرنگ | EAL5+ | خیر | تراشه یک پله پایینتر |
| Ledger Nano Gen5 | ~۱۷۹ | USB-C + بلوتوث + NFC | لمسی جوهر الکترونیکی | EAL6+ | خیر | بهترین توازن قیمت به امکانات |
| Trezor Safe 3 | ~۷۹ | USB-C | کوچک تک رنگ | EAL6+ | بله | پشتیبانی از ترون |
| Trezor Safe 5 | ~۱۲۹–۱۶۹ | USB-C | لمسی رنگی | EAL6+ | بله | انتخاب متعادل بیشتر کاربران |
| Trezor Safe 7 | ~۲۴۹ | USB-C + بلوتوث | لمسی رنگی بزرگ | دو تراشه EAL6+ | بله | رمزنگاری پساکوانتومی |
| SafePal S1 | ~۵۰ | USB-C | کوچک رنگی | — | خیر | بدون هیچ پورت داده |
| Tangem (بسته دو کارتی) | ~۵۵ | ایرگپ (QR) | ندارد | EAL6+ | نرمافزار بله | بدون عبارت بازیابی |
پیش از خرید، حتماً فهرست رسمی داراییهای پشتیبانیشدهی همان مدل را روی سایت سازنده بررسی کنید. تعداد «هزاران رمزارز» که در تبلیغات میبینید معنای عملی چندانی ندارد؛ آنچه اهمیت دارد این است که همان چند شبکهای که واقعاً استفاده میکنید (بهویژه شبکهی انتقال تتر شما) در فهرست باشد.
نکات حیاتی خرید کیف پول سخت افزاری در ایران
خرید کیف پول سخت افزاری برای کاربر ایرانی مسیر متفاوتی دارد. سازندگان بینالمللی بهدلیل تحریمها ارسال مستقیم به ایران ندارند و دستگاهها معمولاً از مسیر واسطههای ثالث وارد میشوند. همین یک جمله، بزرگترین ریسک امنیتی شما را میسازد: زنجیرهی تأمین طولانیتر یعنی نقاط بیشتری برای دستکاری دستگاه پیش از رسیدن به دست شما.
خرید از فروشنده معتبر و خطر دستکاری دستگاه
سناریوی حمله ساده است. مهاجم دستگاهی را باز میکند، آن را با یک عبارت بازیابی از پیش تعیینشده راهاندازی میکند، بستهبندی را بازسازی میکند و یک برگهی «عبارت بازیابی شما» داخلش میگذارد. قربانی دستگاه را میگیرد، همان کلمات را وارد میکند، داراییاش را منتقل میکند، و مهاجم که همان کلمات را دارد هر وقت خواست حساب را خالی میکند.
چند قاعده که هیچکدام قابل مذاکره نیستند:
- دستگاه سالم هرگز با عبارت بازیابی از پیش نوشتهشده نمیآید. اگر داخل جعبه کاغذی با کلمات چاپشده یا دستنویس دیدید، آن دستگاه سوخته است. راهاندازی نکنید.
- دستگاه نو باید عبارت بازیابی را همان لحظه، روی نمایشگر خودش، جلوی چشم شما تولید کند.
- بلافاصله راستیآزمایی اصالت (Genuine Check) را در نرمافزار رسمی سازنده اجرا کنید. هر دو برند بزرگ این قابلیت را دارند و بررسی میکند که دستگاه واقعاً محصول کارخانه باشد.
- فریمور را پیش از انتقال هر دارایی بهروز کنید و این کار را فقط با نرمافزار رسمی انجام دهید، نه با فایلی که فروشنده در اختیارتان گذاشته است.
- نرمافزار همراه را فقط از دامنهی رسمی سازنده دانلود کنید. جستوجوی نام برند در موتور جستوجو یکی از رایجترین مسیرهای رسیدن به نسخهی جعلی است.
- فروشندهای انتخاب کنید که ضمانت بازگشت و سابقهی قابل بررسی دارد، حتی اگر چند درصد گرانتر باشد.
یک نکتهی جانبی اما مهم: نشت اطلاعات مشتریان لجر در سال ۲۰۲۰ باعث شد فهرستی از نام و آدرس و شماره خریداران دست مهاجمان بیفتد. سالهاست که ایمیلها و پیامکهای فیشینگ با ارجاع به همین اطلاعات ارسال میشود. هیچ سازندهی معتبری هرگز از شما عبارت بازیابی نمیپرسد — نه با ایمیل، نه با تماس، نه در قالب «بهروزرسانی امنیتی فوری».
چرا نباید کیف پول دست دوم بخرید؟
چون هیچ راهی برای اثبات اینکه فروشنده قبلی نسخهای از عبارت بازیابی را نگه نداشته وجود ندارد. حتی اگر دستگاه را بازنشانی کارخانهای کنید و عبارت جدید بسازید، احتمال دستکاری سخت افزاری یا فریمور تغییریافته باقی میماند. صرفه جویی چند میلیون تومانی در برابر کل داراییای که مثلاً با خرید بیت کوین جمعآوری کردهاید، معاملهی منطقیای نیست. همین منطق دربارهی دستگاه هدیهگرفتهشده از فردی که کاملاً نمیشناسیدش هم صدق میکند.
راه اندازی و پشتیبان گیری اولیه (گام به گام)
این هفت گام را به همین ترتیب انجام دهید. جابهجا کردنشان، بهویژه گام ششم، همان جایی است که بیشتر کاربران اشتباه میکنند.
- بستهبندی را پیش از باز کردن بازرسی کنید. آثار باز و بسته شدن، برچسب ناهماهنگ یا چسب اضافه را جدی بگیرید. کابل و لوازم جانبی داخل جعبه باید نو و پلمب باشند.
- دستگاه را به کامپیوتر یا گوشی وصل کنید و نرم افزار رسمی را از دامنهی سازنده نصب کنید. گزینهی «راه اندازی به عنوان دستگاه جدید» را انتخاب کنید، نه «بازیابی کیف پول موجود».
- پین انتخاب کنید. حداقل شش رقم و ترجیحاً هشت رقم. از تاریخ تولد و اعداد تکراری فاصله بگیرید. وارد کردن پین اشتباه به تعداد مشخص، دستگاه را به تنظیمات کارخانه بازمیگرداند، که با داشتن پشتیبان درست، اتفاق بدی نیست.
- بگذارید دستگاه عبارت بازیابی را خودش تولید کند و کلمات را دقیقاً به همان ترتیب، با شماره، روی کاغذ همراه جعبه بنویسید. املای هر کلمه را دو بار کنترل کنید؛ اشتباه در یک حرف، بازیابی را غیرممکن میکند.
- در مرحلهی تأیید، کلمات را روی خود دستگاه وارد کنید. این مرحله را رد نکنید. تنها فرصت شماست که مطمئن شوید درست نوشتهاید.
- پشتیبان را ایمنسازی کنید. کاغذ در برابر آب و آتش دوام نمی آورد؛ برای مبالغ قابل توجه، حکاکی روی فلز گزینه جدیتری است. دستکم دو نسخه در دو مکان فیزیکی جدا نگه دارید. و باز هم تکرار میکنم: هیچ نسخهی دیجیتالی، تحت هیچ شرایطی.
- ابتدا یک مبلغ آزمایشی کوچک منتقل کنید، دریافتش را تأیید کنید، و تنها پس از آن سراغ انتقال اصلی بروید. برای این کار میتوانید از پنل برداشت ایران اکسچنج یک مبلغ ناچیز به آدرس تازهی دستگاهتان بفرستید و کل مسیر را یک بار سالم ببینید.
انتخاب اشتباه شبکه، ممو و تگ هنگام برداشت
اینجا پرتکرارترین علت از دست رفتن دارایی در برداشت هاست و تقریباً هیچ راهنمای فارسیای درست توضیحش نمیدهد. یک مثال واقعی: کاربری تتر خود را از یک پلتفرم برداشت میکند، آدرس را از بخش «اتریوم» دستگاهش کپی میکند، اما در فرم برداشت شبکه TRC-20 را انتخاب میکند چون کارمزدش کمتر است. آدرس اتریوم با آدرس ترون هم قالب نیست و در بهترین حالت تراکنش رد میشود و در بدترین حالت، دارایی به آدرسی میرود که کلیدش را در اختیار ندارید.
قواعد عملی:
- آدرس مقصد را همیشه از داخل همان شبکهای در نرمافزار دستگاه کپی کنید که در فرم برداشت انتخاب کردهاید. شبکهی مبدأ و مقصد باید یکی باشد، بدون استثنا.
- آدرس نمایشدادهشده روی صفحهی کامپیوتر را با آدرس روی نمایشگر خود دستگاه تطبیق دهید. دستکم شش کاراکتر ابتدا و شش کاراکتر انتها.
- برای شبکههایی که ممو یا تگ دارند (مانند XRP، XLM و TON) پرکردن این فیلد اجباری است. نبود ممو یعنی تراکنش به مقصد رسیده اما به حساب شما نسبت داده نشده است.
- پیش از انتقال تتر روی شبکهی ترون، مطمئن شوید مدل دستگاهتان ترون را پشتیبانی میکند. این مورد تا همین چند ماه پیش برای یکی از دو برند بزرگ صادق نبود.
- مقدار کمی توکن بومی شبکه هم منتقل کنید. برای فرستادن تتر TRC-20 از دستگاه، به خرید TRX نیاز دارید؛ برای ERC-20 به ETH. کیف پولی که فقط تتر دارد و توکن کارمزد ندارد، عملاً قفل است.
تست بازیابی پیش از انتقال دارایی و عبارت بیست و پنجم
این گامی است که شاید یک نفر از هر بیست کاربر انجام میدهد و همان یک نفر است که ده سال بعد هنوز داراییاش را دارد. پشتیبانی که تست نشده، پشتیبان نیست؛ فقط یک فرض است.
روش کار ساده است: پس از راه اندازی و پیش از انتقال مبلغ اصلی، دستگاه را به تنظیمات کارخانه بازگردانید و آن را با همان عبارتی که نوشتهاید بازیابی کنید. اگر همان آدرسهای قبلی ظاهر شدند، پشتیبان شما معتبر است. اگر نشدند، همین حالا فهمیدید، نه در روزی که دستگاه گم شده باشد.
قابلیت پیشرفتهتر، «عبارت بیست و پنجم» یا Passphrase است: یک رمز اضافه که کیف پول کاملاً جداگانهای میسازد و روی خود دستگاه ذخیره نمیشود. مزیتش این است که حتی اگر کسی به عبارت بازیابی شما دست پیدا کند، بدون آن رمز به دارایی اصلی نمیرسد. عیبش هم دقیقاً از همان جنس است: فراموش کردن آن رمز یعنی از دست رفتن دائمی دارایی، بدون هیچ راه بازیابی. اگر تازهکارید، فعلاً سراغش نروید؛ اول یک سال با ساختار ساده کار کنید.
کیف پول سخت افزاری از چه چیزهایی محافظت نمیکند؟
بازاریابی این صنعت عادت دارد دستگاه را بهعنوان راهحل نهایی بفروشد. واقعیت این است که کیف پول سخت افزاری یک مسئله را حل میکند (محافظت از کلید خصوصی) و بقیهی مسائل سر جای خودشان میمانند. دانستن این مرزها به اندازه خودِ دستگاه اهمیت دارد.
- انسداد استیبل کوین در سطح قرارداد. این مهمترین نکته کل این نوشته برای کاربر ایرانی است. توکن هایی مانند تتر ناشر متمرکز دارند و ناشر میتواند آدرس مشخصی را در سطح قرارداد هوشمند مسدود کند. در این حالت موجودی همچنان در آدرس شماست و کلیدش هم دست شماست، اما هیچ تراکنشی از آن آدرس اجرا نمیشود. خودحضانتی بودن، ذرهای از این ریسک کم نمیکند. در ماههای گذشته صدها میلیون دلار تتر مرتبط با نهادهای ایرانی از همین مسیر مسدود شده است. کسی که تتر خود را به دستگاه سرد منتقل میکند به این تصور که از انسداد در امان است، ریسک را درست نفهمیده.
- امضای قراردادهای مخرب. اگر خودتان تراکنشی را تأیید کنید، دستگاه با کمال میل امضایش میکند. مجوزهای برداشت نامحدودی که به قراردادهای ناشناس دادهاید را دورهای بازبینی و لغو کنید.
- مهندسی اجتماعی. هیچ تراشهای جلوی کاربری را که کلمات بازیابیاش را در پاسخ به یک تماس «پشتیبانی» میخواند نمیگیرد.
- آلودگی آدرس (Address Poisoning). مهاجم مبلغی ناچیز از آدرسی میفرستد که چند کاراکتر اول و آخرش شبیه آدرس واقعی شماست، به این امید که دفعهی بعد از تاریخچه کپی کنید. همیشه از منبع اصلی کپی کنید، نه از تاریخچهی تراکنش.
- تهدید فیزیکی و افشای مالکیت. حرف نزدن دربارهی دارایی، خودش یک لایهی امنیتی است.
- تکلیف مالیاتی و الزامات قانونی. انتقال دارایی به کیف پول شخصی، تعهدات قانونی شما را حذف نمیکند. بر اساس قانون مالیات بر سوداگری و سفتهبازی، داراییهای دیجیتال مشمول مالیاتاند و نرخ آن به مدت نگهداری بستگی دارد.
معایب و محدودیت های کیف پول سخت افزاری
هزینهی اولیه اولین مانع است. برای کسی که مجموع داراییاش چند میلیون تومان است، اختصاص بخش قابل توجهی از آن به یک دستگاه توجیه اقتصادی ندارد.
مسئولیت کامل، دومین و مهمترین محدودیت است. در مدل خودحضانتی هیچ دکمهی «فراموشی رمز» وجود ندارد و هیچ پشتیبانی نمیتواند دسترسی شما را برگرداند. آماری که در صنعت نقل میشود میگوید بخش قابل توجهی از بیت کوین های استخراج شده برای همیشه غیرقابل دسترس شدهاند و علت اصلی، هک نبوده، مدیریت اشتباه کلید بوده است.
سرعت و اصطکاک، محدودیت سوم است. برای معاملهگر فعالی که روزانه چند بار پوزیشن جابه جا میکند، اتصال دستگاه و تأیید دستی هر تراکنش عملی نیست.
وابستگی به زنجیرهی تأمین و پشتیبانی هم برای کاربر ایرانی وزن بیشتری دارد: گارانتی بینالمللی عملاً در دسترس نیست، تعویض دستگاه معیوب ساده نیست و دسترسی به نرمافزار رسمی گاهی نیازمند تنظیمات اضافه است.
و در نهایت، پیچیدگی خودش یک ریسک است. کاربری که فرآیند را نصفه نیمه یاد میگیرد و عبارت بازیابی را در فضای ابری میگذارد، از کاربری که همان مبلغ را روی یک پلتفرم شناخته شده نگه داشته وضعیت بدتری دارد.
کیف پول سخت افزاری برای چه کسانی ضروری است؟
پاسخ صادقانه این است که کیف پول سخت افزاری برای همه ضروری نیست، و هر مقالهای که خلاف این بگوید احتمالاً دارد چیزی میفروشد.
ضروری است اگر: داراییتان به سطحی رسیده که از دست دادنش زندگیتان را تغییر میدهد؛ افق سرمایه گذاریتان چندساله است و قصد معاملهی روزانه ندارید؛ بهطور مرتب با قراردادهای هوشمند و پلتفرم های غیرمتمرکز کار میکنید؛ یا داراییتان بخشی از پس انداز خانواده است و میخواهید طرح انتقال روشنی داشته باشید.
هنوز ضروری نیست اگر: مبلغتان کوچک است و در حال یادگیریاید؛ معاملهگر فعالی هستید که سرمایهاش باید در دسترس باشد؛ یا هنوز با مفاهیم پایه راحت نیستید. در این حالتها، تمرکز روی احراز هویت دومرحلهای مبتنی بر اپلیکیشن (نه پیامک)، رمز عبور یکتا و حساب کاربری به نام خودتان بازدهی امنیتی بیشتری دارد.
راه میانهی منطقی، تقسیم است: بخشی که با آن معامله میکنید روی پلتفرم بماند و بخش بلندمدت سرد شود. اگر همین امروز میخواهید شروع کنید، میتوانید بخش بلندمدت داراییتان را از حساب ایران اکسچنج به آدرس دستگاهتان منتقل کنید و بقیه را برای معامله نگه دارید.
سلب مسئولیت: این مطلب صرفاً جنبه آموزشی دارد و توصیهی سرمایهگذاری یا مشاوره مالی محسوب نمیشود. در مدل نگهداری خودحضانتی، مسئولیت کامل حفاظت از عبارت بازیابی و کلید خصوصی بر عهده کاربر است و از دست رفتن آن به از دست رفتن دائمی دارایی منجر میشود؛ هیچ نهاد یا پلتفرمی امکان بازگرداندن آن را ندارد. مشخصات فنی و قیمت دستگاه ها در تاریخ نگارش (مهر ۱۴۰۵) بررسی شده و ممکن است تغییر کند؛ پیش از خرید، اطلاعات را از وب سایت رسمی سازنده راستی آزمایی کنید.